essenfin • Essenfin ศูนย์ข้อมูลทางเข้า สล็อต คาสิโน ทดลองเล่น และฝากถอนออโต้ พร้อมแนวทางตรวจโดเมนและตั้งงบอย่างรับผิดชอบ
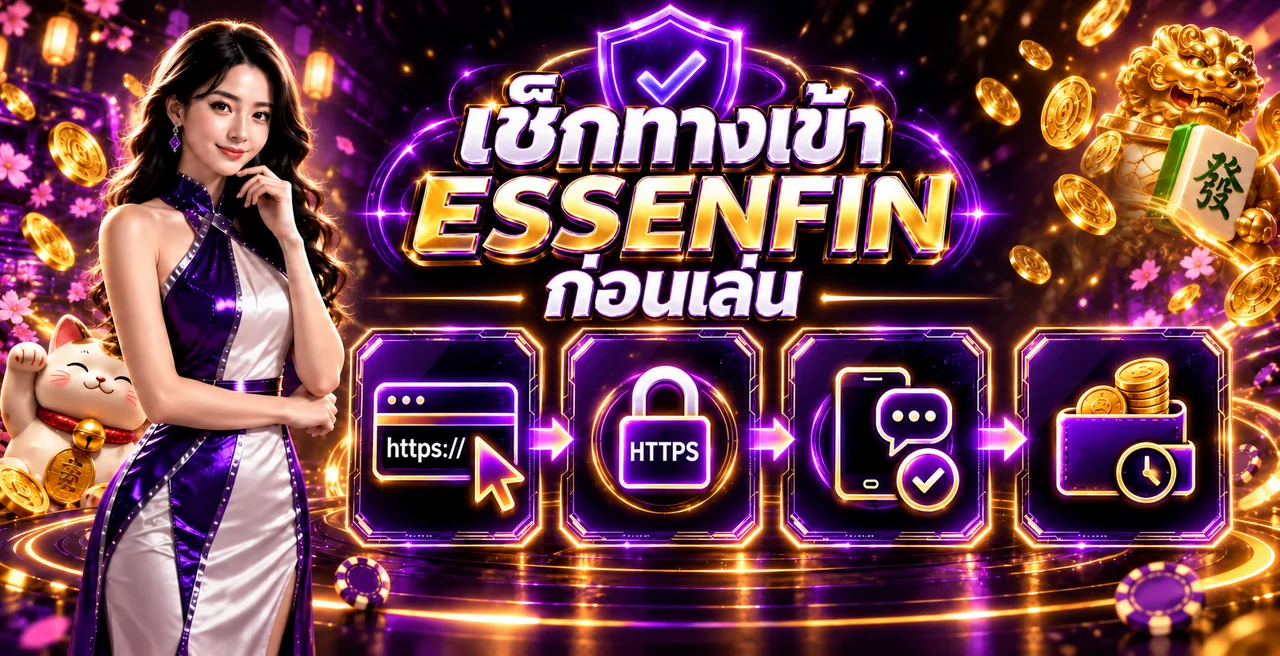
Essenfin ควรเริ่มจากการตรวจทางเข้าก่อนทุกครั้ง เพราะหน้าเว็บปลอมจำนวนมากออกแบบให้คล้ายของจริงจนสังเกตยาก จุดเริ่มต้นที่จำง่ายคือ https://essenfin.cc จากนั้นอ่านโดเมนเต็ม ตรวจการเชื่อมต่อ และดูว่าลิงก์ภายในยังอยู่ภายใต้เว็บไซต์ที่คาดไว้หรือไม่ ขั้นตอนเหล่านี้ใช้เวลาไม่ถึงหนึ่งนาที แต่ช่วยลดความเสี่ยงก่อนกรอกเบอร์โทร รหัสผ่าน หรือข้อมูลธุรกรรม
คำว่า essenfin ทางเข้า หรือ essenfin ทางเข้าเล่น ในผลค้นหาอาจพาไปยังโฆษณา หน้ารวมลิงก์ และเว็บไซต์ที่สะกดใกล้เคียง ผู้ใช้จึงไม่ควรตัดสินจากสี โลโก้ หรือภาพโปรโมชั่นเพียงอย่างเดียว บทความนี้อธิบายวิธีสร้างกระบวนการตรวจที่ทำซ้ำได้ รวมถึงการรับมือเมื่อพบคำเตือน การดูแลรหัส และการกำหนดงบเพื่อให้การใช้งานอยู่ในกรอบความบันเทิง
อ่านจากขวาไปซ้ายบริเวณชื่อหลักและนามสกุลโดเมน เพราะผู้ไม่หวังดีอาจเติมขีด คำต่อท้าย หรือตัวอักษรที่หน้าตาคล้ายกัน หากที่อยู่ไม่ใช่ essenfin.cc ให้หยุดก่อน แม้หน้าเว็บจะมีคำว่า Essenfin เว็บตรง หรือมีรูปเหมือนหน้าที่เคยเห็น การคัดลอกดีไซน์ทำได้ง่ายกว่าการครอบครองโดเมนที่ถูกต้อง
หลังตรวจแล้วให้บันทึกเป็นบุ๊กมาร์กด้วยชื่อที่ชัดเจน ครั้งต่อไปเปิดจากบุ๊กมาร์กแทนการพิมพ์ค้นหาใหม่ หากเบราว์เซอร์เปลี่ยนไปยังอีกโดเมนเอง ให้ย้อนกลับและตรวจสาเหตุ ไม่ควรยอมรับการเปลี่ยนเส้นทางหลายชั้นก่อนเข้าสู่ระบบหรือฝากถอน
HTTPS ช่วยเข้ารหัสข้อมูลระหว่างอุปกรณ์กับเว็บไซต์ แต่ไอคอนกุญแจไม่ได้รับรองว่าเนื้อหาบนหน้านั้นเป็นของแท้ เว็บไซต์หลอกลวงก็ขอใบรับรองได้เช่นกัน ดังนั้นต้องใช้ HTTPS ร่วมกับการอ่านโดเมนและการสังเกตคำเตือนของเบราว์เซอร์ หากใบรับรองหมดอายุ ชื่อไม่ตรง หรือระบบเตือนการเชื่อมต่อไม่เป็นส่วนตัว ควรปิดหน้า
อย่ากดข้ามคำเตือนเพราะต้องการเข้าให้เร็ว โดยเฉพาะเมื่อใช้งานผ่าน Wi-Fi สาธารณะ เครือข่ายเปิดเพิ่มโอกาสถูกสอดส่องหรือเปลี่ยนเส้นทาง เลือกเครือข่ายมือถือหรือ Wi-Fi ส่วนตัวที่มีรหัสผ่านเมื่อจะทำรายการสำคัญ
ผู้ที่ค้นหา essenfin สมัครสมาชิก ควรเปิดจากเมนูบนเว็บหลัก อ่านข้อมูลที่ต้องใช้และเงื่อนไขอายุก่อนกรอก ส่วนสมาชิกเดิมควรใช้หน้าเข้าสู่ระบบที่ลิงก์จากโดเมนเดียวกัน การแยกจุดประสงค์ช่วยลดโอกาสกรอกข้อมูลบัญชีในแบบฟอร์มสมัครปลอมที่ตั้งใจเก็บรหัสผ่าน
หลังสมัครให้ตรวจชื่อ เบอร์โทร และบัญชีที่ผูกไว้ก่อนฝากเงิน หากพิมพ์ผิดควรแก้ผ่านขั้นตอนที่เว็บไซต์กำหนด ไม่สร้างหลายบัญชีเพื่อหลบการตรวจสอบ และไม่ส่งเอกสารเต็มใบผ่านแชตโดยไม่ปิดข้อมูลที่ไม่จำเป็น
ตั้งรหัสยาวและไม่ใช้ซ้ำกับอีเมล ธนาคาร หรือโซเชียล หลีกเลี่ยงวันเกิด เลขโทรศัพท์ และชื่อที่เดาได้ หากใช้โปรแกรมจัดการรหัสผ่าน ให้ติดตั้งจากแหล่งทางการและปกป้องรหัสหลัก รหัสเฉพาะแต่ละบริการช่วยจำกัดความเสียหายเมื่อข้อมูลจากที่หนึ่งรั่วไหล
OTP มีไว้ยืนยันการกระทำที่ผู้ใช้เริ่มเอง ไม่มีเหตุผลที่เจ้าหน้าที่ต้องขอรหัสผ่านเต็มหรือ OTP ทางข้อความ หากมีคนอ้างว่าต้องใช้รหัสเพื่อแก้ยอดค้าง ให้หยุดการสนทนา เปิดเว็บไซต์หลักด้วยตนเอง และติดต่อผ่านช่องทางที่แสดงบนหน้าเว็บ
ก่อนเข้าสู่ระบบให้ปิดแอปที่ไม่จำเป็น อัปเดตเบราว์เซอร์ และตั้งรหัสล็อกหน้าจอ หลีกเลี่ยงเครื่องสาธารณะเพราะอาจบันทึกการพิมพ์หรือคงเซสชันไว้ หลังใช้งานกดออกจากระบบแทนการปิดแท็บอย่างเดียว แล้วตรวจรายการอุปกรณ์หากระบบมีเมนูดังกล่าว
เมื่อพบเวลา รุ่นอุปกรณ์ หรือกิจกรรมที่ไม่รู้จัก ให้เปลี่ยนรหัส ออกจากทุกเซสชัน และตรวจประวัติรายการ เก็บหลักฐานโดยปิดยอด เลขบัญชี และข้อมูลส่วนตัวที่ไม่เกี่ยวข้องก่อนส่งให้ฝ่ายช่วยเหลือ
ฝากถอนออโต้ช่วยลดขั้นตอน แต่ผู้ใช้ยังต้องตรวจยอด ชื่อบัญชี และเลขอ้างอิงก่อนยืนยัน คำถามว่า essenfin ฝากถอนขั้นต่ำเท่าไหร่ ควรตอบจากตัวเลขที่แสดงในหน้าทำรายการขณะนั้น เพราะช่องทางและเงื่อนไขเปลี่ยนได้ อย่ากดซ้ำเมื่อระบบกำลังประมวลผล
สำหรับ essenfin โปรโมชั่น ให้อ่านยอดหมุนเวียน เกมที่ร่วม ระยะเวลา และเพดานถอน นำยอดที่ต้องทำมาหารด้วยงบและเวลาที่วางไว้ หากเงื่อนไขทำให้ต้องเพิ่มเงินหรือเล่นนานกว่าปกติ การไม่รับโบนัสเป็นทางเลือกที่สมเหตุผลกว่า
เปิด https://essenfin.cc จากบุ๊กมาร์กที่ตรวจแล้ว อ่านโดเมนและ HTTPS ก่อนกรอกข้อมูล ใช้อุปกรณ์ส่วนตัวและไม่กดลิงก์จากข้อความเร่งด่วน
ยังไม่ได้ ไอคอนบอกว่าการเชื่อมต่อถูกเข้ารหัส แต่ต้องตรวจชื่อโดเมนและคำเตือนอื่นร่วมด้วย หน้าเลียนแบบก็มี HTTPS ได้
ไม่ควร OTP เป็นข้อมูลลับสำหรับยืนยันรายการของเจ้าของบัญชี ให้หยุดติดต่อและกลับไปใช้ช่องทางบนเว็บไซต์หลัก
ช่วยให้เข้าใจกติกา ปุ่ม และฟีเจอร์ แต่ไม่บอกว่าเงินจริงจะชนะหรือแพ้ ผลจำลองควรถูกใช้เพื่อการเรียนรู้เท่านั้น
สรุปแล้ว การใช้ เว็บพนัน Essenfin อย่างรอบคอบเริ่มจากตรวจ essenfin ทางเข้า รักษาข้อมูลบัญชี อ่านเงื่อนไข และกำหนดงบ กระบวนการที่ทำซ้ำทุกครั้งมีค่ามากกว่าการจำภาพหน้าเว็บ เพราะรายละเอียดที่มองเห็นสามารถถูกเลียนแบบได้ แต่พฤติกรรมตรวจสอบของผู้ใช้ช่วยลดความเสี่ยงได้จริง